Brecha de seguridad Ley 21.719: qué hacer y cómo notificar a tiempo
Cómo actuar ante una brecha de datos personales bajo la Ley 21.719: qué la ley considera brecha, cuándo notificar a la Agencia y a los titulares, y cómo evitar que un incidente se convierta en una infracción gravísima.
Un servidor comprometido. Un correo de phishing que un colaborador respondió. Un pendrive con una base de datos que se perdió en un taxi. Todos estos son ejemplos de brecha de seguridad bajo la Ley 21.719 — y todos activan la obligación de notificar sin dilaciones indebidas que muchas empresas chilenas todavía no conocen.
Qué considera la ley una "brecha de seguridad"
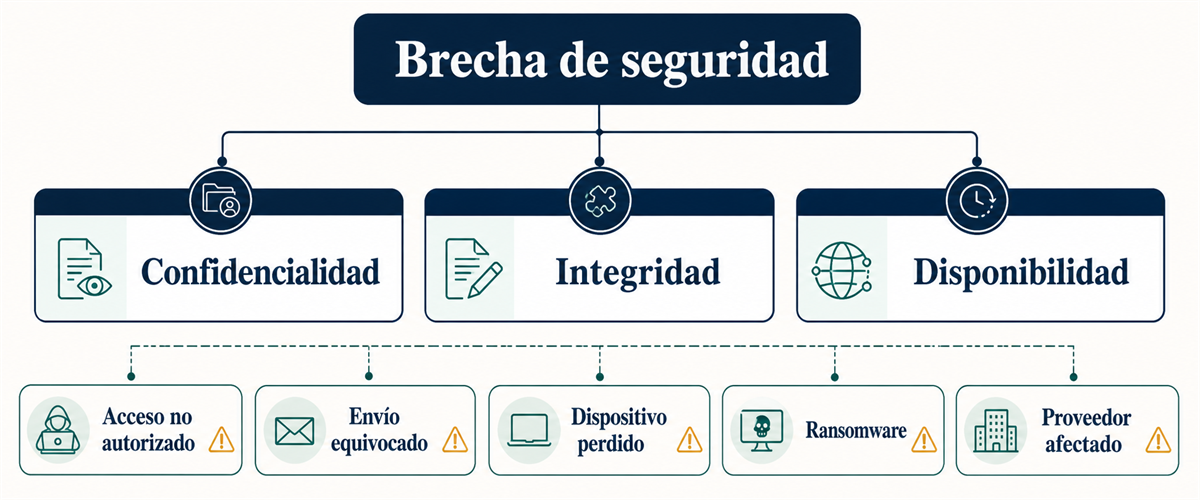
El Artículo 14 sexies define la vulneración de seguridad como aquella que ocasione la destrucción, filtración, pérdida o alteración accidental o ilícita de los datos personales, o la comunicación o acceso no autorizados a los mismos.
Esto incluye, entre otros:
- Acceso no autorizado a una base de datos (hackeo, credenciales filtradas)
- Envío de información a un destinatario equivocado (el clásico "reply all" con datos sensibles)
- Pérdida o robo de un dispositivo con datos sin cifrar
- Ransomware que cifra (o exfiltra) datos personales
- Un proveedor externo (encargado de tratamiento) que sufre un incidente y expone tus datos
El error humano cuenta igual que el ataque externo. La ley no distingue intención — distingue impacto.
El plazo: sin dilaciones indebidas para notificar a la Agencia
Cuando una brecha implica un riesgo para los derechos y libertades de los titulares, la empresa responsable debe notificar a la Agencia de Protección de Datos Personales por los medios más expeditos posibles y sin dilaciones indebidas (Art. 14 sexies Ley 21.719) desde que tomó conocimiento del incidente. La ley no fija una cifra de horas — a diferencia del RGPD europeo, que sí exige 72 horas.
No notificar una brecha está clasificado como infracción grave (Art. 34 ter, letra k), con multas de hasta 10.000 UTM (ver el detalle en multas de la Ley 21.719). Si la omisión es deliberada, la infracción escala a gravísima (Art. 34 quáter, letra f), con multas de hasta 20.000 UTM.
Como buena práctica, en Askesis recomendamos tratar 72 horas desde que se tomó conocimiento como un SLA interno razonable — no porque la ley lo exija con esa cifra exacta, sino como estándar operativo prudente para no incurrir en dilación indebida.
¿Desde cuándo se cuenta el plazo, exactamente?
Desde que la empresa tomó conocimiento del incidente, no desde que ocurrió. Esto significa que un ransomware que estuvo activo dos semanas sin ser detectado no cuenta el plazo desde el día del ataque, sino desde el día en que el equipo de TI lo descubrió. Pero ojo: la ley también exige tener las medidas de detección razonables para un responsable de tu tamaño y giro — "no lo sabíamos" no siempre es una defensa válida.
Cuándo también hay que notificar a los titulares
El Art. 14 sexies no usa un criterio abierto de "alto riesgo" para decidir si hay que avisar a las personas afectadas: fija causales objetivas. Hay que notificar directamente a los titulares cuando la brecha afecta:
- Datos sensibles (salud, biométricos, origen étnico, orientación sexual, afiliación sindical, entre otros)
- Datos de menores de 14 años
- Datos económicos, financieros, bancarios o comerciales
La ley no contempla excepciones por "riesgo bajo", "medidas posteriores que mitigan el riesgo" o "esfuerzo desproporcionado". Si la notificación individual no es posible, la empresa debe reemplazarla por difusión en un medio de comunicación social masivo y de alcance nacional — no queda simplemente eximida.
Los cuatro primeros pasos ante una brecha
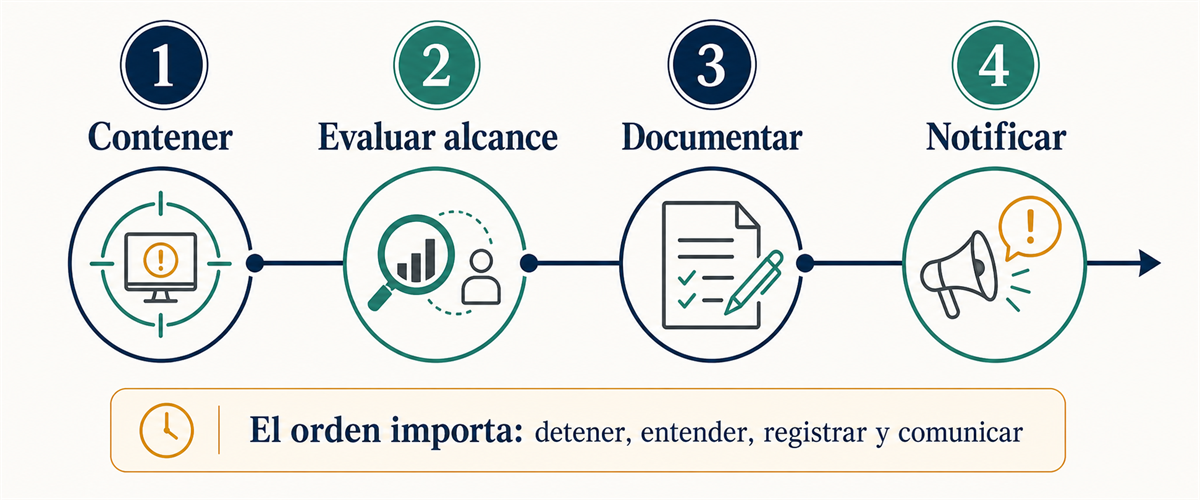
Cuando se detecta un incidente, el orden de las acciones importa:
- Contener — aislar el sistema afectado, cortar el acceso, cambiar credenciales comprometidas. Primero se detiene el sangrado.
- Evaluar el alcance — qué datos, cuántos titulares, qué tipo de datos (comunes vs. sensibles). Esto determina si hay que notificar y a quién.
- Documentar desde el minuto uno — fecha y hora de detección, quién detectó, qué se hizo y cuándo. Este registro es lo primero que pide la Agencia en una fiscalización.
- Notificar dentro de plazo — a la Agencia si corresponde, a los titulares si se da alguna de las causales del Art. 14 sexies.
El error más caro: esperar a "tener el cuadro completo"
El error más frecuente —y más caro— es que la empresa decide esperar a entender el 100% del incidente antes de notificar. Como buena práctica operativa recomendamos notificar de forma preliminar y complementar después con más información a medida que avanza la investigación — la ley exige notificar sin dilaciones indebidas, registrando naturaleza, efectos, categorías de datos, número de afectados y medidas adoptadas (Art. 14 sexies), pero no describe expresamente un derecho a fraccionar el reporte en fases.
Una empresa que notifica pronto, dentro de su SLA interno de 72 horas, con información parcial está en mejor posición legal que una que espera dos semanas para notificar con el reporte forense completo.
La reincidencia y la falta de programa de cumplimiento agravan la sanción
La Agencia pondera, al calcular la multa, si la empresa tenía un programa de cumplimiento activo antes del incidente. Una empresa que documentaba sus tratamientos, tenía protocolo de brechas y capacitaba a su equipo recibe un trato distinto a una que no tenía nada — aunque ambas hayan sufrido el mismo incidente.
Preguntas frecuentes
¿Toda brecha de seguridad se debe notificar a la Agencia? No. Solo aquellas que representen un riesgo para los derechos y libertades de los titulares. Un incidente sin exposición real de datos personales identificables puede no requerir notificación, pero sí debe quedar documentado internamente.
¿Qué pasa si un proveedor (encargado de tratamiento) sufre la brecha? El encargado tiene la obligación legal de reportar el hecho al responsable (tu empresa) sin demora indebida (Art. 15 bis), y es tu empresa quien evalúa si corresponde notificar a la Agencia. El contrato con el encargado debe contemplar esta obligación expresamente.
¿Se puede notificar una brecha de forma incompleta? Como práctica recomendada, sí, y es preferible a no notificar. La ley exige informar sin dilaciones indebidas y no describe expresamente un derecho a complementar en fases, pero nada impide actualizar la notificación a medida que avanza la investigación.
¿Qué evidencia pide la Agencia en una fiscalización posterior? Fecha de detección, cronología de acciones tomadas, análisis de riesgo realizado, comunicación enviada a la Agencia y a los titulares (si correspondía), y medidas correctivas implementadas.
No dependas de recordar el plazo manualmente
Cuando ocurre un incidente, el estrés del momento es el peor escenario para llevar un cronómetro en la cabeza. El Gestor de Incidentes de Askesis registra la brecha desde el minuto uno, calcula el SLA interno de 72 horas automáticamente y deja evidencia auditable de cada paso — para que la respuesta a un incidente no dependa de la memoria de nadie.
¿Quieres saber si tu empresa tiene protocolo de brechas hoy? Revisa tu exposición con el análisis de brecha gratuito de Askesis.
Temas relacionados:
¿Quieres saber qué tan preparada está tu empresa?
Realiza el análisis de brecha Ley 21.719 gratuito de Askesis y obtén un diagnóstico en menos de 10 minutos.
Hacer el análisis gratis