Checklist de cumplimiento Ley 21.719 para PYMEs
Lista de verificación práctica para que tu PYME cumpla con la Ley 21.719 de Protección de Datos Personales en Chile. 32 puntos organizados por prioridad y facilidad de implementación.
Si llevas meses escuchando sobre la Ley 21.719 pero no sabes por dónde empezar, este checklist es para ti. No es un resumen teórico de la ley: es una lista de tareas concretas organizadas por prioridad, para que tu PYME avance hacia el cumplimiento sin contratar un ejército de consultores.
32 puntos. Algunos te tomarán una hora. Otros, varias semanas. Pero todos son necesarios.
Cómo usar este checklist
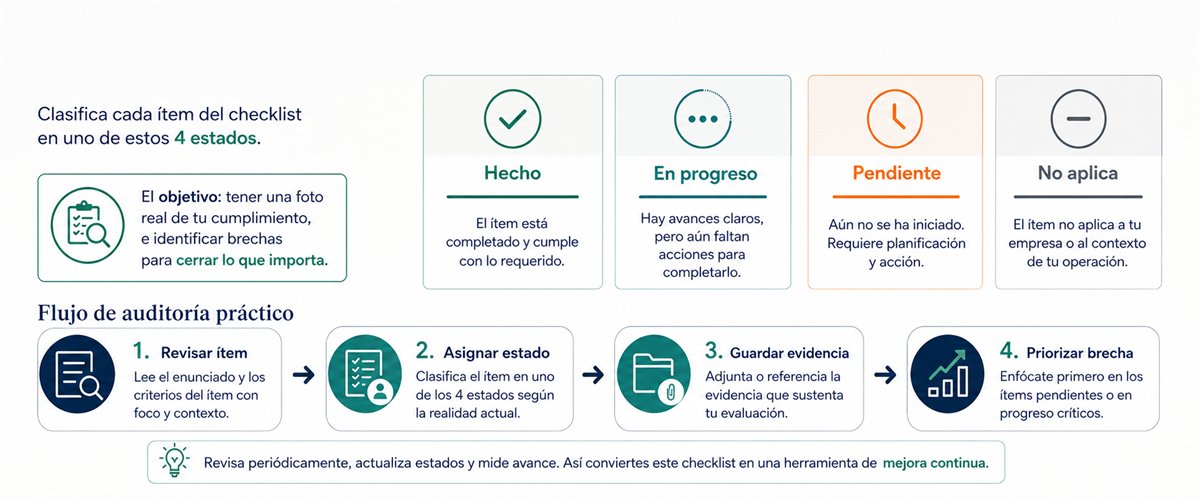
Clasifica cada ítem en una de estas categorías:
- ✅ Hecho — ya está implementado y documentado
- 📈 En progreso — iniciado pero no completado
- ⏳ Pendiente — aún sin comenzar
- ➖ No aplica — el supuesto no se da en tu empresa
Sé honesto. El objetivo no es aprobar una auditoría imaginaria: es identificar tus brechas reales.
Nota sobre el tamaño de tu empresa: el Art. 14 septies encarga a la Agencia definir estándares diferenciados de información y seguridad para empresas de menor tamaño (Ley N° 20.416) y tratamientos de bajo riesgo, mediante instrucción general. Este checklist es un estándar general — no asumas que un ítem no aplica a tu PYME sin confirmarlo contra esa instrucción cuando la Agencia la publique.
Bloque 1: Gobernanza básica (hazlo primero)
Estos ítems no requieren tecnología ni inversión significativa. Son el punto de partida.
1. Nombrar un responsable del programa de privacidad Alguien en la empresa debe ser el dueño del tema. Puede ser el gerente general, el CISO, el jefe de TI o un externo. Documenta quién es y qué se espera de él/ella.
2. Evaluar si conviene designar un DPO La Ley 21.719 no fija umbrales que obliguen a designar un delegado (Art. 50, "podrá"), salvo que adoptes el Modelo de Prevención de Infracciones — ahí sí es un requisito mínimo (Art. 49, letra a). Si tratas datos sensibles a gran escala o el tratamiento de datos es central en tu negocio, nombrarlo voluntariamente es una decisión prudente igualmente.
3. Hacer un inventario inicial de datos personales ¿Qué datos de personas naturales tiene tu empresa? Clientes, empleados, proveedores. ¿Dónde están almacenados? ¿Quién tiene acceso? Una planilla de Excel es suficiente para empezar.
4. Identificar las bases legales de cada tratamiento Para cada actividad de tratamiento (venta, RRHH, marketing, facturación), identifica la base legal que la justifica: consentimiento, contrato, interés legítimo, obligación legal.
5. Designar al DPO (si aplica) y comunicarlo internamente Emite el acta de nombramiento, informa a todos los empleados y publica los datos de contacto del DPO en el sitio web.
Bloque 2: Documentación mínima
6. Redactar o actualizar la Política de Privacidad del sitio web Debe indicar qué datos se recopilan, para qué, cuánto tiempo se conservan, con quién se comparten y cómo ejercer los derechos ARSOP (Acceso, Rectificación, Supresión, Oposición, Portabilidad). Actualízala en español claro, no en jerga legal.
7. Crear el Aviso de Privacidad para empleados Similar a la política web, pero orientado a los datos que recopila la empresa de sus propios trabajadores (contrato, liquidaciones, evaluaciones de desempeño, datos de salud para ISAPRE).
8. Elaborar el RAT (inventario del deber de información y transparencia) La ley no usa el nombre "Registro de Actividades de Tratamiento", pero el Art. 14 ter exige mantener y publicar permanentemente esta misma información: nombre de la actividad, finalidad, base legal, categorías de datos, destinatarios, plazos de retención, medidas de seguridad. No basta con tenerlo en una planilla interna — debe estar disponible al público en tu sitio web.
9. Documentar la base legal para cada actividad de marketing El marketing directo requiere consentimiento explícito o interés legítimo justificado. Documenta cuál aplica y cómo lo obtuviste.
10. Revisar y actualizar los contratos con proveedores que acceden a tus datos ¿Usas servicios SaaS que procesan datos de tus clientes? Necesitas un Acuerdo de Encargado de Datos (DPA) con cada proveedor. AWS, Google, Microsoft ya los tienen disponibles. Para proveedores locales, puede que debas redactarlo tú.
Bloque 3: Derechos de los titulares
11. Crear un canal para solicitudes ARSOP Puede ser un email dedicado (privacidad@tuempresa.cl), un formulario web, o un módulo en tu plataforma. Debe ser fácilmente accesible.
12. Documentar el procedimiento de respuesta ARSOP ¿Quién recibe la solicitud? ¿Quién la verifica? ¿Quién aprueba la respuesta? ¿Cómo se registra? El plazo legal es 30 días corridos desde el ingreso de la solicitud (Art. 11), prorrogable una vez por 30 días corridos adicionales. Define el flujo interno antes de que llegue la primera solicitud.
13. Implementar mecanismos de portabilidad de datos Los titulares tienen derecho a recibir sus datos en formato estructurado y legible. Define qué datos puedes exportar y en qué formato (CSV, JSON, PDF).
14. Implementar el mecanismo de opt-out de marketing Cada email de marketing debe incluir un enlace de baja claro y funcional. Los opt-outs deben procesarse en máximo 30 días corridos (Art. 11).
15. Probar el flujo completo de una solicitud ARSOP Simula una solicitud de acceso como si fueras un cliente o empleado. ¿Funciona el canal? ¿La respuesta es completa y llega a tiempo? Documenta la prueba.
Bloque 4: Seguridad técnica
16. Implementar MFA (autenticación multifactor) en todos los sistemas con datos personales Email corporativo, ERP, CRM, plataforma e-commerce. Sin excepción. Es la medida con mejor ratio esfuerzo/reducción de riesgo.
17. Cifrar los datos personales en reposo Bases de datos, backups, archivos con datos sensibles. Los principales proveedores cloud lo hacen por defecto si se configura correctamente.
18. Verificar que el tráfico de datos va cifrado en tránsito (HTTPS) Tu sitio web, APIs y cualquier transmisión de datos debe usar TLS. Certificados SSL gratuitos con Let's Encrypt si no tienes uno.
19. Implementar control de acceso por roles (RBAC) No todos los empleados deben acceder a todos los datos. Define perfiles de acceso: qué ve marketing, qué ve RRHH, qué ve TI. Revísalos cada 6 meses.
20. Gestión de parches actualizada Todos los sistemas deben tener sus actualizaciones de seguridad al día. Define un proceso de gestión de parches con frecuencia mínima mensual.
21. Política de contraseñas robusta Mínimo 12 caracteres, combinación de tipos, sin reutilización. Considera un gestor de contraseñas corporativo (Bitwarden, 1Password) para el equipo.
22. Protección del endpoint Antivirus/EDR instalado y actualizado en todos los equipos de trabajo, incluyendo los que usan empleados remotos.
23. Backups verificados y probados Los backups son inútiles si no se restauran. Programa pruebas de restauración trimestrales y documéntalas.
Bloque 5: Notificación de brechas
24. Redactar el Plan de Respuesta a Incidentes Un documento que define qué hacer en las primeras horas tras detectar una brecha: quién lidera, a quién se notifica internamente, cómo se contiene, cuándo y cómo se notifica a la Agencia.
25. Preparar la plantilla de notificación a la Agencia La Ley exige notificar sin dilaciones indebidas (Art. 14 sexies) — como buena práctica, hazlo dentro de 72 horas desde que tomas conocimiento. Tener una plantilla preparada con los campos que la Agencia requerirá (tipo de datos afectados, número de titulares, causa probable, medidas adoptadas) reduce el estrés del momento.
26. Definir el árbol de comunicaciones de crisis ¿A quién llamas a las 3 AM cuando detectas un ransomware? ¿Quién autoriza la notificación pública? ¿Tienes el teléfono del proveedor de respuesta a incidentes?
Bloque 6: Capacitación del equipo
27. Capacitar a todos los empleados en protección de datos Al menos una sesión anual de concienciación básica: qué son los datos personales, qué obliga la ley, cómo protegerlos, qué hacer ante un incidente.
28. Capacitación específica para roles con acceso a datos sensibles RRHH (datos de empleados), áreas de salud, TI (acceso a sistemas), gerencia (decisiones sobre tratamientos). Más profundidad que el módulo general.
29. Realizar al menos un simulacro de phishing El phishing es la principal vía de entrada de brechas de datos. Simular un ataque controlado revela el nivel real de vulnerabilidad de tu equipo y genera aprendizaje real.
Bloque 7: Revisión y mejora continua
30. Programar una revisión anual del programa de cumplimiento La ley cambia, los sistemas cambian, el negocio cambia. Lo que es suficiente hoy puede no serlo en 12 meses.
31. Evaluar nuevos tratamientos con análisis de privacidad desde el diseño Cada vez que incorpores una nueva herramienta SaaS, un nuevo proceso o una nueva campaña de marketing que involucre datos personales, evalúa su impacto en privacidad antes de implementarla.
32. Documentar todo El principio de responsabilidad (Art. 3, letra e) de la Ley 21.719 exige que puedas demostrar que cumples. Si no está documentado, para la Agencia no existe. Registros, actas, logs, resultados de capacitaciones, simulacros.
Resumen: por dónde empezar
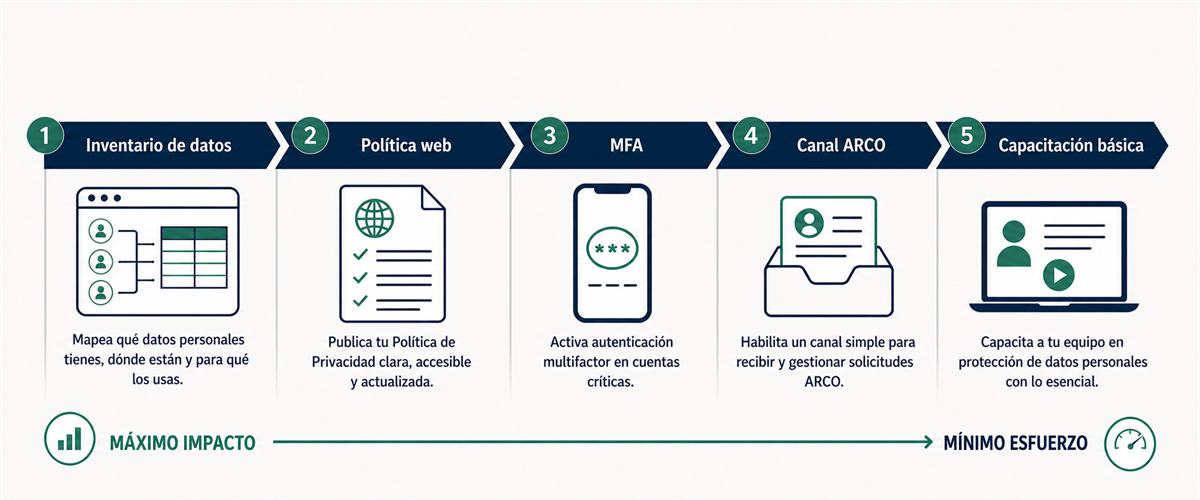
Si tienes que priorizar, empieza por estos 5 ítems de máximo impacto y mínimo esfuerzo:
- Inventario de datos (ítem 3) — sin mapa no hay destino
- Política de Privacidad web actualizada (ítem 6) — cara pública de tu compromiso
- MFA en todos los sistemas (ítem 16) — la medida de seguridad con mayor ROI
- Canal ARSOP (ítem 11) — obligatorio desde el primer día
- Capacitación básica del equipo (ítem 27) — el 91% de los incidentes es humano
¿Quieres saber tu nivel actual de cumplimiento?
El análisis de brecha de Askesis evalúa tu empresa en las 4 dimensiones de la Ley 21.719 (Legal, Técnico, Organizativo y Derechos) y te genera un reporte PDF con semáforo de riesgo y lista priorizada de acciones.
Es gratuito, tarda menos de 10 minutos y te da un punto de partida objetivo para saber exactamente dónde estás.
Temas relacionados:
¿Quieres saber qué tan preparada está tu empresa?
Realiza el análisis de brecha Ley 21.719 gratuito de Askesis y obtén un diagnóstico en menos de 10 minutos.
Hacer el análisis gratis