El Delegado de Protección de Datos (DPD) en la Ley 21.719: quién puede serlo, cuándo es obligatorio y sus incompatibilidades
Qué dice realmente el Art. 50 de la Ley 21.719 y su reglamento sobre el Delegado de Protección de Datos: en qué se diferencia del 'encargado de tratamiento', cuándo es obligatorio, quién puede asumirlo, sus funciones, su independencia y el deber de confidencialidad.
El Delegado de Protección de Datos (DPD): qué dice realmente la Ley 21.719
El "DPD" — a veces llamado "DPO" por su nombre en inglés, data protection officer — es una de las figuras más citadas y menos entendidas de la Ley 21.719. Aquí va lo que la ley dice de verdad, sin mezclarlo con el RGPD europeo (donde esta figura sí es obligatoria bajo ciertas condiciones distintas a las chilenas).
Este artículo se basa en el texto literal del Art. 50 de la Ley 21.719 y en su reglamento de desarrollo — el Decreto N° 662, aprobado por los ministerios de Hacienda, Segpres y Economía, publicado en el Diario Oficial N° 44.546 del 9 de septiembre de 2026 — que regula en detalle al delegado y al Modelo de Prevención de Infracciones.
0. Antes de seguir: "delegado" y "encargado" no son lo mismo — y la propia ley usa "encargado" para dos cosas distintas
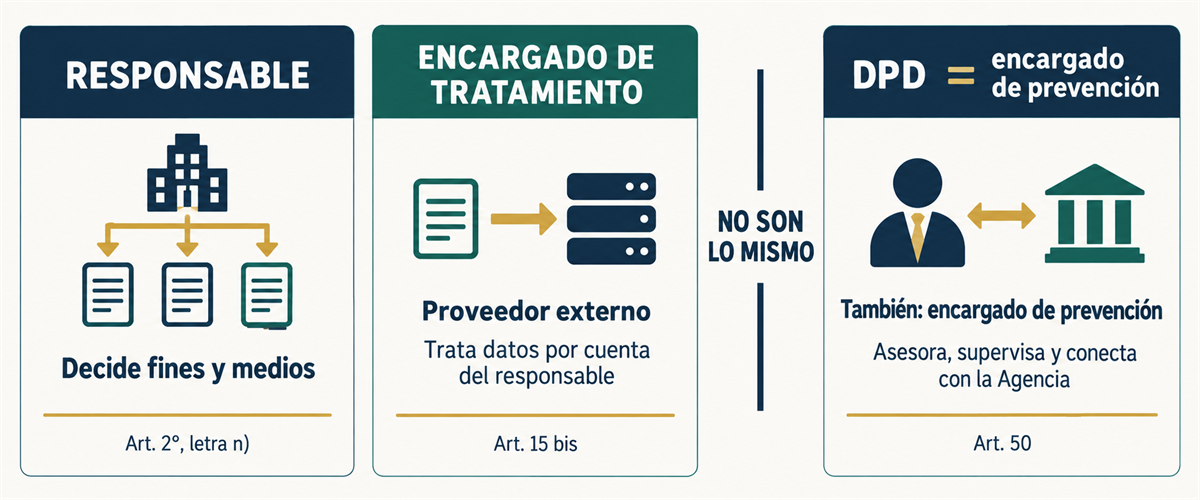
Esta es la fuente más común de confusión, así que vale la pena resolverla primero. La Ley 21.719 tiene tres figuras, no dos:
| Figura | Qué hace | Dónde está en la ley |
|---|---|---|
| Responsable de datos | Decide los fines y medios del tratamiento — es quien tiene los datos y toma las decisiones sobre ellos. | Art. 2°, letra n) |
| Tercero mandatario o "encargado de tratamiento" | Un tercero (proveedor externo, contratista) que trata los datos por cuenta del responsable, siguiendo sus instrucciones — por ejemplo, la empresa que provee el software de nómina o el servicio de envío de correos masivos. No decide nada por su cuenta; actúa bajo contrato, y al terminar el servicio debe suprimir o devolver los datos. | Art. 2°, letra x); Art. 15 bis |
| Delegado de Protección de Datos, a veces llamado "encargado de prevención" | El rol interno de cumplimiento del que trata este artículo: asesora, supervisa, capacita y es el punto de contacto con la Agencia. No trata los datos por encargo de nadie — supervisa que el tratamiento se haga bien. | Art. 50; también nombrado "encargado de prevención" en el Art. 14 ter letra b) y en el reglamento (Decreto 662) |
La confusión nace en la propia ley: el Art. 14 ter (deber de transparencia) exige publicar la "identificación del encargado de prevención", mientras que el Art. 50 llama a la misma persona "delegado de protección de datos". Son el mismo rol con dos nombres distintos según el artículo — no dos cargos diferentes. El error real a evitar es confundir a ese delegado/encargado de prevención con el "tercero mandatario o encargado de tratamiento" del Art. 15 bis, que es una figura completamente distinta: un proveedor externo que procesa datos, no un supervisor interno de cumplimiento.
1. ¿Es obligatorio tener un DPD?
No, en general no. El Art. 50 de la Ley 21.719 es explícito: "El responsable de datos podrá designar un delegado de protección de datos personales". Es una facultad, no un mandato.
La única excepción es indirecta: si la empresa decide adoptar voluntariamente un Modelo de Prevención de Infracciones (MPI, Art. 49) — el programa de cumplimiento que sirve como atenuante ante una sanción — ese modelo debe contener, como primer elemento obligatorio, "la designación de un delegado de protección de datos personales" (Art. 49, letra a). Es decir: el MPI es voluntario, pero si lo adoptas, el delegado dentro de ese modelo deja de serlo.
2. ¿Quién puede ser DPD?
La ley no exige un título ni una certificación específica. El Art. 50 solo pide que la designación "recaiga en una persona que reúna los requisitos de idoneidad, capacidad y conocimientos específicos para el ejercicio de sus funciones".
Algunos puntos concretos que sí están en el texto:
- Debe designarlo la máxima autoridad de la empresa: el directorio, un socio administrador, o la máxima autoridad del servicio (si es un organismo público).
- En micro, pequeñas y medianas empresas, el propio dueño o su máxima autoridad puede asumir personalmente el rol — no hace falta contratar a nadie más.
- Un mismo grupo empresarial, empresas relacionadas o bajo un mismo controlador (en los términos de la Ley de Mercado de Valores) pueden compartir un único delegado, siempre que operen bajo los mismos estándares y políticas, y que el delegado sea accesible para todas.
¿Persona natural o jurídica? El reglamento del Modelo de Prevención de Infracciones (Decreto N° 662, Diario Oficial del 9 de septiembre de 2026) lo aclaró: el delegado puede ser un dependiente de la empresa o ejercer sus funciones mediante un contrato de prestación de servicios con una persona natural o jurídica — por ejemplo, una consultora externa. Eso sí: si contratas a una persona jurídica para el servicio, el contrato debe individualizar a la persona natural específica que actuará como delegado (Art. 7 del reglamento). Y esa misma persona natural puede ser delegada de más de un responsable de datos a la vez, sin que tengan que pertenecer al mismo grupo empresarial, siempre que cumpla los requisitos de la ley y el reglamento. Los órganos públicos son la excepción: deben designar a un funcionario de su propia dotación, no pueden externalizar el rol.
3. Independencia y conflictos de interés
El Art. 50 de la ley exige que el delegado cuente con autonomía respecto de la administración en las materias de la ley, y permite que desempeñe otras funciones dentro de la empresa siempre que "el responsable garantice que dichas funciones y cometidos no den lugar a conflicto de intereses".
El reglamento (Art. 9) lo precisa con una regla concreta: el delegado no puede realizar actividades que estén sujetas a su propia supervisión, o sobre las cuales deba pronunciarse o asesorar en su función de delegado — es decir, no puede terminar evaluando sus propias decisiones. Esta regla tiene una excepción explícita para micro, pequeñas y medianas empresas, donde el dueño puede asumir el rol de delegado aunque también tome otras decisiones sobre el tratamiento de datos.
Jurisprudencia comparada de la Unión Europea (casos del TJUE C-453/21 y C-560/21, 2023, y una sanción de la autoridad polaca a Toyota Bank Polska en 2024 por tener a su DPD reportando al mismo departamento que auditaba) ilustra el mismo principio: el conflicto aparece cuando el delegado también es responsable de Ciberseguridad o de Sistemas de Información con poder de decisión sobre el tratamiento. Esto es jurisprudencia extranjera, no ley chilena — pero coincide con lo que ahora exige expresamente nuestro propio reglamento.
4. Funciones del delegado (Art. 50)
La ley enumera ocho funciones mínimas:
- Informar y asesorar al responsable, a los encargados de tratamiento y a los dependientes sobre las normas de protección de datos.
- Promover y participar en la política de protección de datos de la empresa.
- Supervisar el cumplimiento de la ley y de esa política.
- Preocuparse de la formación permanente de quienes participan en el tratamiento de datos.
- Asistir a la organización en identificar riesgos y las medidas para resguardar los derechos de los titulares.
- Desarrollar un plan anual de trabajo y rendir cuenta de sus resultados.
- Absolver las consultas y solicitudes de los titulares de datos.
- Cooperar y actuar como punto de contacto con la Agencia de Protección de Datos Personales.
5. Confidencialidad y responsabilidad
El delegado está obligado a mantener estricto secreto o confidencialidad de los datos personales que conozca en el ejercicio de su cargo. Si es funcionario público e infringe este deber, se sanciona conforme a los artículos 246 a 247 bis del Código Penal. Y si el delegado de una empresa privada infringe el secreto, el responsable de datos responde por esa infracción — sin perjuicio de que después pueda repetir (demandar) contra el propio delegado.
6. Recursos que la empresa le debe entregar
No basta con nombrar a alguien: el Art. 50 obliga al responsable de datos a que el delegado cuente con los medios y facultades suficientes para hacer su trabajo, incluyendo los recursos materiales necesarios, "en consideración al tamaño y capacidad económica de la entidad". Un DPD nombrado en el papel pero sin tiempo, presupuesto ni acceso real a la organización no cumple con lo que pide la ley.
En resumen
| Pregunta | Respuesta según la Ley 21.719 |
|---|---|
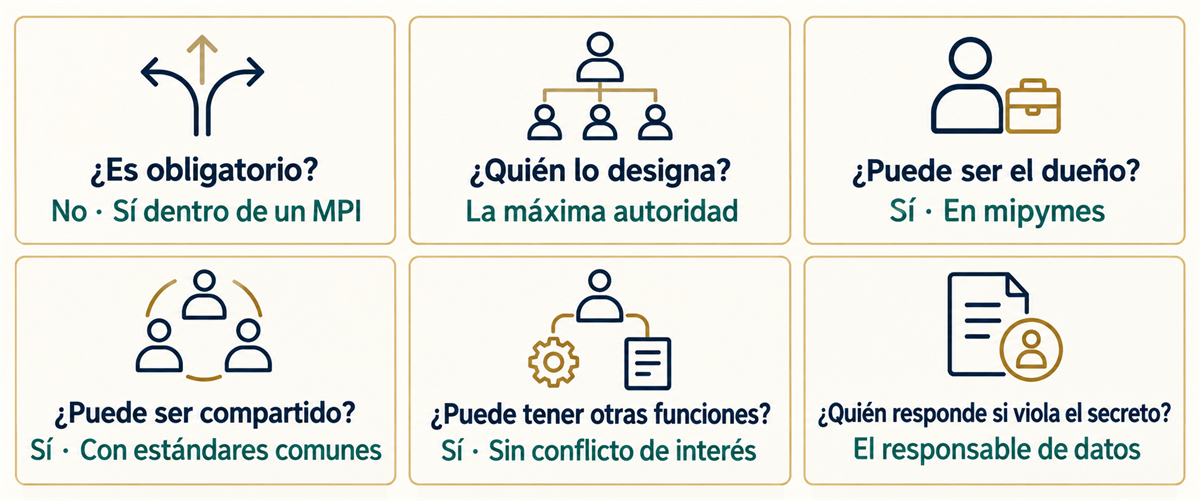
| ¿Es obligatorio? | No, salvo que se adopte un Modelo de Prevención de Infracciones (Art. 49 letra a) |
| ¿Quién lo designa? | La máxima autoridad directiva o administrativa de la empresa |
| ¿Puede ser el propio dueño? | Sí, en micro, pequeña y mediana empresa |
| ¿Puede ser compartido entre empresas del mismo grupo? | Sí, si operan bajo los mismos estándares y es accesible para todas |
| ¿Puede tener otras funciones en la empresa? | Sí, mientras no genere conflicto de intereses |
| ¿Qué pasa si revela información confidencial? | El responsable de datos responde por esa infracción |
¿Tu empresa está evaluando si necesita un Delegado de Protección de Datos? El Asesor IA Legal de Askesis y el módulo de Roadmap ayudan a definir si conviene adoptar un Modelo de Prevención de Infracciones y qué implica para tu organización.
Temas relacionados:
¿Quieres saber qué tan preparada está tu empresa?
Realiza el análisis de brecha Ley 21.719 gratuito de Askesis y obtén un diagnóstico en menos de 10 minutos.
Hacer el análisis gratis